Codex 软件开发完整工作流:用 REA + Reverse-Skill + PentAGI 1:1 复刻任意软件实战指南
Codex 软件开发完整工作流:用 REA + Reverse-Skill + PentAGI 1:1 复刻任意软件实战指南
背景与核心痛点:最近 REA 在 X 社区全网刷屏,但绝大多数人陷入了“逆向 = 复刻”的认知误区。逆向只是看懂目标实现,真正的复刻需要将“逻辑逆向、技术栈自举、全新代码重写、上线前安全渗透”串联成闭环。本文结合 Codex 作为主控大脑,协同 REA(逆向分析引擎)、Reverse-Skill(技能自举路由包) 与 PentAGI(全自动 AI 红队渗透测试) 3 大开源神器,提供一套真正可用、有理有据的 1:1 软件功能复刻完整工作流与避坑排查实战指南。
目录
一、核心认知:为什么“逆向 ≠ 复刻”?
在传统软件开发领域,很多人一提到“逆向”,第一反应就是反编译、脱壳、拿源代码。但现实中,拿到反编译后的混淆代码往往充斥着无意义变量(如 a, b, c)和碎片逻辑,直接拿来用不仅难以维护,而且存在严重的法律版权风险和安全隐患。
真正的工程化复刻,核心在于理解原理与业务逻辑,然后用自己的技术栈重新实现:
闭环流转链路:
发现优秀软件功能 ➔ REA 逆向拆解与证据留存 ➔ 理解底层设计与业务状态机 ➔ Codex 用现代技术栈重写全新代码 ➔ PentAGI 沙箱自动化安全体检 ➔ 合规安全交付上线
- 逆向解决的是“输入端”问题:搞清楚现成软件在什么场景下触发了什么状态、执行了什么算法、接口如何通信。
- 复刻解决的是“输出端”问题:基于搞懂的逻辑,用现代易维护的框架(如 React / Vue / Go / Python)重新写出一套架构清晰、注释完备、体验一致的崭新产品。
- 安全渗透解决的是“交付端”问题:AI 编写的代码可能包含未预料的越权、注入或逻辑漏洞,必须在发布前完成标准化红队体检。
二、四大角色协同架构与分工矩阵
要想把“逆向到复刻”的链路走通,必须明确不同工具在流水线中的站位,绝不能让一个工具包打天下。
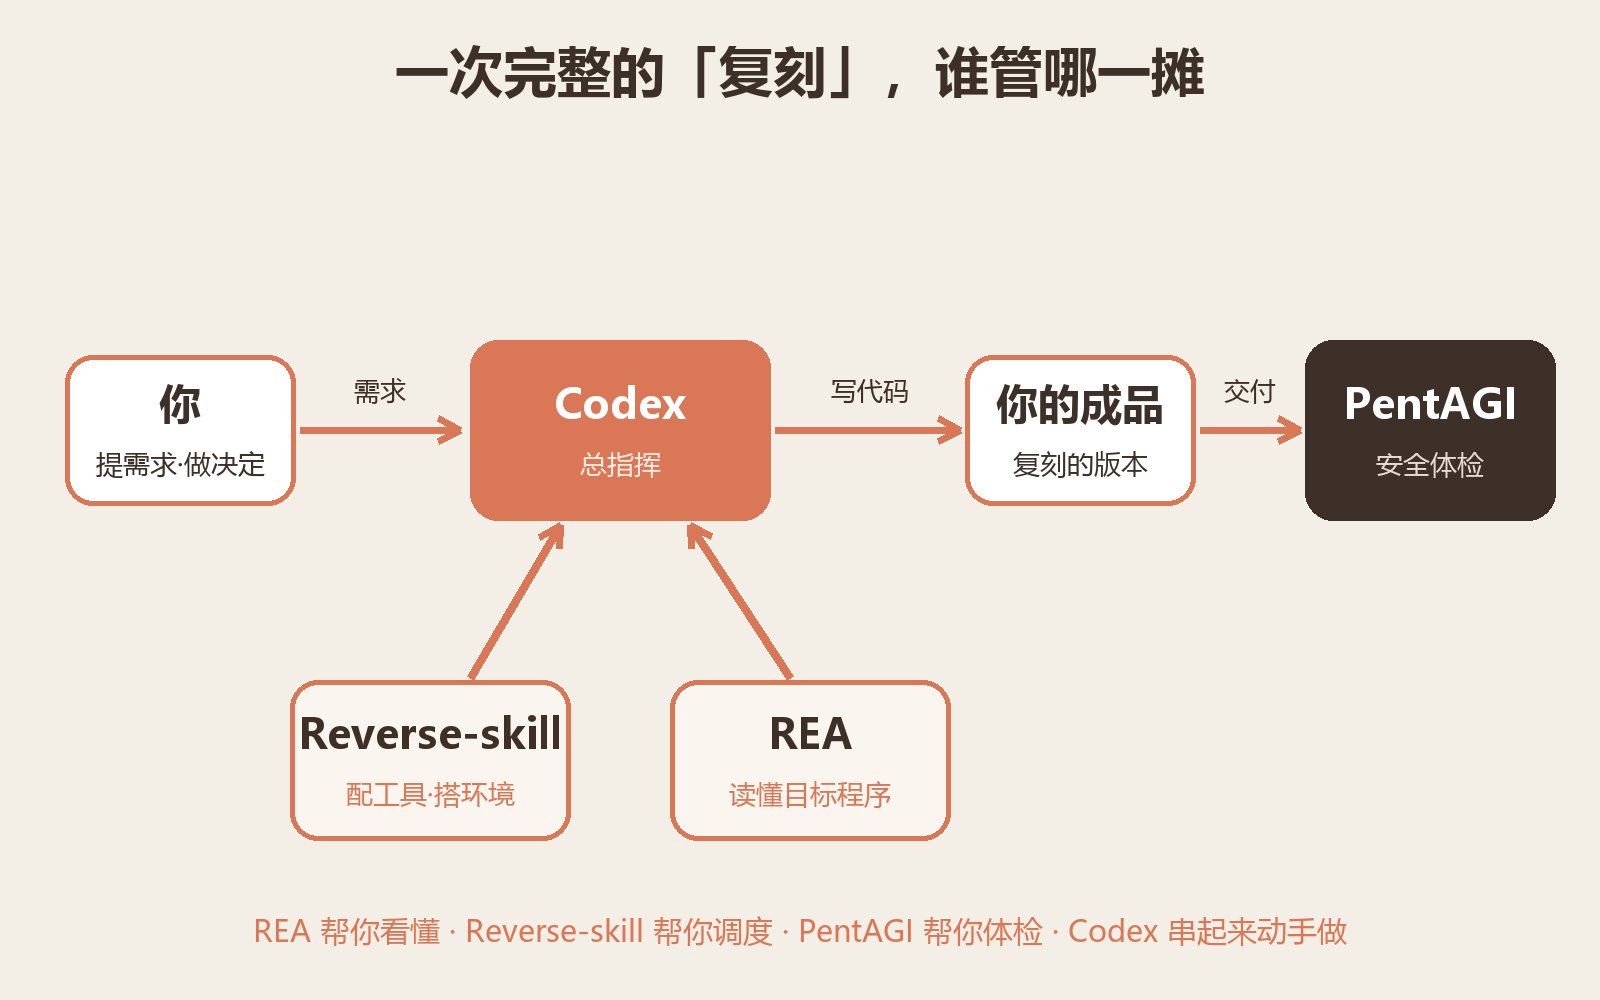
角色分工定位表
| 协同角色 | 定位与核心职责 | 解决的核心痛点 | 产出物与交付形态 |
|---|---|---|---|
| 你(人类开发者) | 产品决策者:提业务需求,做架构选型与最终验收 | 决定“要复刻什么”与“做到什么程度” | 明确的目标软件功能点与业务边界 |
| Codex | 总指挥 & 主力程序员:统筹工具链调度与核心代码重写 | 串联上下游工具,理解逻辑并快速落地代码 | 结构规范、注释完整的工程源码 |
| REA | 逆向分析引擎:解析底层结构,追踪执行流与数据流 | 拒绝黑盒推测,查清具体功能是怎么实现的 | 附带文件名、行号与 AST 树的 Evidence 记录 |
| Reverse-Skill | 技能自举路由包:自动挑工具、配环境、记录经验库 | 逆向工具门槛高、依赖多、新手不会搭环境 | 自动就绪的逆向工具链与避坑历史档案 |
| PentAGI | 自动化 AI 红队:隔离沙箱内自动渗透测试与体检 | 防止复刻出来的代码存在未知高危漏洞 | 漏洞挖掘验证报告与修复代码建议 |
核心口诀:
REA 帮你看懂,Reverse-Skill 帮你调度,PentAGI 帮你体检,Codex 串起来动手做!
三、三大开源神器深度解析
1. REA:看懂底层实现与保留证据链
REA(全称 Reverse Engineer Anything,项目地址:github.com/morluto/rea)是专为 Codex、Claude Code 这类 AI Agent 打造的深度逆向分析引擎与 MCP 协议扩展。
传统逆向需要逆向工程师在 IDA Pro、Ghidra、Chrome DevTools 或 Hopper 之间来回切换,而 REA 将这些能力结构化封装:
- 全栈覆盖能力:支持 Web 应用(JS/TS 混淆还原、WASM 分析、网络截获)、桌面应用(Electron ASAR 解包、macOS Mach-O / Windows PE 静态分析)与移动端 APK 资源拆解。
- 确凿的证据驱动(Evidence-Based):REA 不允许大模型“幻觉猜想”,它的每一次分析结果都必须产出严格可复现的 Evidence 证据链,精确锁定是哪一个文件、哪个模块、哪一段代码在控制核心逻辑。
2. Reverse-Skill:智能技能路由与自举工具链
Reverse-Skill(项目地址:github.com/zhaoxuya520/reverse-skill)是一个专为现代 AI 编程客户端(Codex、Claude Code、Cursor、Cline、Kiro)设计的技能路由与环境自举包。
许多开发者在逆向时往往被复杂的底层工具拦在门外(如 Java SDK、Python 逆向库、二进制解析器配置)。Reverse-Skill 重点解决三件事:
- AI 智能路由:根据自然语言描述自动判断任务属于哪条技术线(如 Web 前端反混淆、Android APK 脱壳、桌面客户端提取),精准调度对应工具。
- 按需自举工具链:本地缺少必要逆向工具时,Agent 会根据环境自动下载、配置环境变量并完成自检。
- 经验库持续进化:自动沉淀以往在逆向、构建或调试过程中踩过的坑,下次执行同类任务直接跳过已知故障。
3. PentAGI:发布前全自动 AI 红队安全体检
PentAGI(项目地址:github.com/vxcontrol/pentagi)是开源的多智能体协同自动化渗透测试系统。
当你让 Codex 编写出新的功能版本后,千万不要盲目直接上线,尤其是涉及用户登录、表单提交、支付调用或敏感数据查询的场景。PentAGI 在本地 Docker 隔离沙箱中组织起一套微型红队架构:
- 侦察 Agent:扫描服务开放端口、接口规范与潜在攻击面。
- 武器化 Agent:根据暴露面编写专属 PoC 验证脚本。
- 执行验证 Agent:在受限沙箱中发起真实模拟攻击并记录漏洞证据。
- 报告生成:输出对人类极其友好的安全体检报告,标明风险评级并给出明确的代码级修复指引。
四、五步实战全流程:从功能逆向到安全交付
以“复刻某个知名 Web 应用中的核心交互组件(例如动态自适应数据可视化面板或复杂计算器)”为例,以下是完整实操步骤与对应提示词模板。
步骤 1 · 客户端接入与前置工具环境自举(含开箱 Prompt)
首先在本地安装并打开 Codex(或 Claude Code)桌面端。无需手动翻阅晦涩的编译文档,直接复制以下开箱引导提示词发送给 Codex:
我想在你(Codex)里接入两个开源工具,用来逆向分析、复刻软件功能。我不懂编程,请一步步带我,每一步说清在哪个窗口操作、要粘贴什么、成功后会看到什么。
1. Reverse-skill(技能路由包):仓库 https://github.com/zhaoxuya520/reverse-skill
2. REA(逆向分析工具):仓库 https://github.com/morluto/rea
请你:
- 先读这两个仓库的 README,告诉我各自要怎么接入到当前这个 AI 客户端;
- 按我的操作系统给出具体命令(我的系统是:【Windows / macOS,二选一】);
- 需要我装 Node.js、Git 等前置工具时,先告诉我怎么装、怎么确认装好了;
- 全部接入后,给我一句测试指令,用来确认 REA 和 Reverse-skill 都能正常调用。
执行要点:Codex 会自动读取本地系统信息,检查
node、git是否具备,并指导将 REA 注册为 MCP 服务。配置完成后彻底重启一次客户端。
步骤 2 · 驱动 REA 深入解析目标功能(含分析 Prompt)
锁定你想学习复刻的目标软件功能,将功能线索与目标文件路径(或网页 URL)提交给 Codex,使用以下分析指令:
我想搞懂【某个网页 / 软件,例如 Chrome 断网小恐龙】的【某个功能,例如障碍物为什么越来越快】是怎么实现的,之后要用我自己的技术栈做一个类似版本。
请你:
- 用 Reverse-skill 判断这次该走哪条分析线、要用哪些工具,缺工具就按需装好;
- 用 REA 读取相关程序、追踪它的处理过程;
- 给我一份【有出处】的解释:关键逻辑是什么,依据在哪个文件、哪一段;
- 我不懂编程,请一步步来,并说明每一步在哪个窗口完成。
执行要点:Reverse-Skill 会自动判断是静态反混淆还是 CDP 动态捕获;随后 REA 启动分析,提取关键状态变量(如速度累加公式、碰撞检测包围盒判定)并记录源码切片。
步骤 3 · 核对并溯源 Evidence 证据链(含核对 Prompt)
REA 完成分析后,不要立刻开始写代码。先检验分析依据是否确凿,要求 AI 给出有出处的证据记录:
请展示 REA 这次分析的 Evidence(证据)记录:你具体读了哪些文件、哪几段代码,每条结论分别基于什么。
再用一段大白话,把这个功能的实现原理讲给完全不懂编程的人听。
核对核心:重点关注结论是否明确关联到了具体文件名与函数定义(例如
Runner.instance_.setSpeed或updateDistance),确认没有大模型自由发散的胡编乱造。
步骤 4 · 让 Codex 用自有技术栈全新重写(含重构 Prompt)
在确认业务逻辑与状态机模型后,要求 Codex 根据你的目标技术栈从零编写代码。注意:这是理解逻辑后的原创重写,严禁复制粘贴原软件的变量名与死代码。
根据上面 REA 的分析,请用【我的技术栈,例如 React + TypeScript + Tailwind CSS】帮我实现一个功能类似的版本。要求:
- 这是基于理解的全新实现,不要直接照搬原程序的代码;
- 告诉我每个文件叫什么、放在哪、内容是什么;
- 给我一条运行 / 预览的命令或步骤,让我能亲手打开试玩;
- 跑不起来时,等我把现象和报错发给你,你再帮我改。
工程落地:Codex 会搭建标准的现代项目脚手架,拆解组件结构,用语义化变量重构数学公式与业务流,并给出
npm run dev本地预览指引。
步骤 5 · 引入 PentAGI 执行容器沙箱安全渗透(含体检 Prompt)
在功能跑通并准备部署上线前,调用 PentAGI 针对新写的服务开展一次全自动安全渗透测试:
我用 PentAGI 给自己的这套系统做一次渗透测试(这是我自己有权测试的系统)。
请你:
- 带我用 PentAGI 对【我的站点地址 / 本地服务 http://localhost:3000】发起一次测试任务;
- 测试只针对这个我自己的目标,不要触碰其它任何系统;
- 跑完把漏洞报告里的问题按严重程度讲给我听,并告诉我每个怎么修;
- 我不懂安全,请用大白话解释。
安全闭环:PentAGI 会扫描 XSS 跨站脚本、未授权接口调用、敏感信息泄露等常见漏洞隐患,并直接在报告中附上对应的修复 Patch 代码,修改后再行上线。
五、高频踩坑与故障排查速查表
在本地跑通“逆向 ➔ 复刻 ➔ 渗透”三件套的过程中,由于跨多语言环境与多种系统依赖,初学者常会遇到工具报错。以下是王十三团队整理的典型故障应对方案。
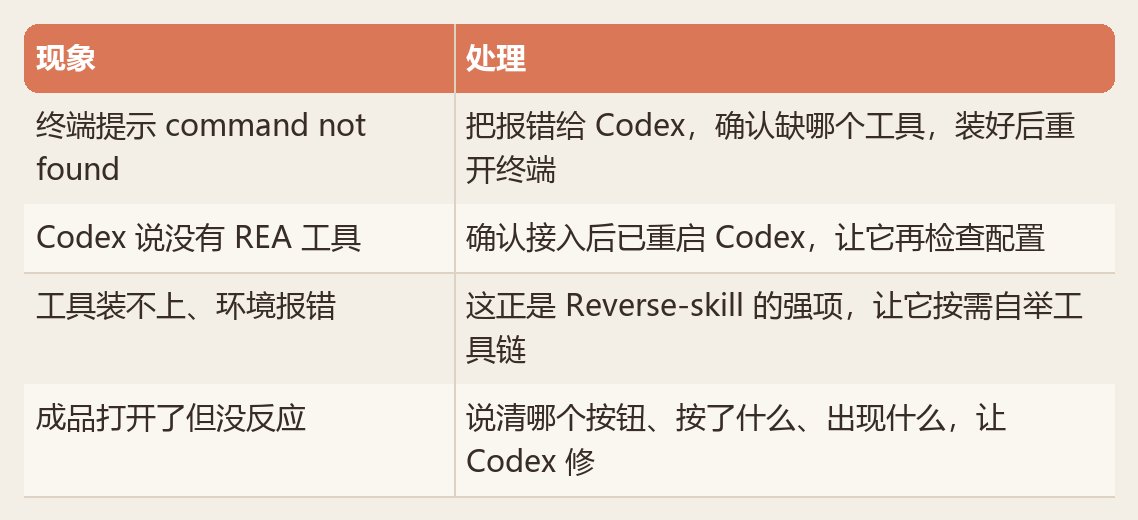
故障排查与应急修复矩阵
| 异常现象 | 根本诱因定位 | 规范处置与修复方案 |
|---|---|---|
终端提示 command not found |
对应 CLI 工具尚未全局安装,或环境变量 PATH 未包含工具安装路径 |
将终端报错整段粘贴给 Codex,明确缺少哪个工具(如 npm、git、python3),安装好后必须彻底关闭并重新打开终端使其加载环境变量。 |
| Codex 提示“没有 REA 工具” | MCP 服务配置未正确生效,或配置修改后客户端未进行服务重载 | 检查 MCP 配置文件路径与 JSON 语法,确认配置无误后彻底退出并重启 Codex 客户端,再次向 Codex 询问可用工具列表进行校验。 |
| 工具装不上 / 系统环境报错 | 目标逆向工具链与当前系统内核架构不兼容,或缺少底层 C++ 编译环境 | 这正是 Reverse-Skill 的核心优势所在!直接要求 Reverse-Skill 开启“自举工具链模式”,让它自动切入备用工具或拉取预编译静态二进制包。 |
| 复刻出的成品打开但无反应 | 前端事件监听缺失、状态更新未触发渲染或存在控制台未捕获报错 | 向 Codex 清晰描述异常现场:“点击了哪个按钮、按下了什么按键、原本预期发生什么、实际出现了什么”,并附上浏览器 Console 报错截图或文字,让 Codex 针对性修复。 |
六、开源项目直达与延伸资源
本工作流所涉及的全部底层组件均为 GitHub 上开源且活跃维护的高星项目。建议收藏并 Star 支持作者:
Codex 逆向分析引擎 (REA):
https://github.com/morluto/rea
赋予 AI Agent 强大的底层逆向工程能力与 Evidence 证据链追踪体系。逆向技能路由包 (Reverse-Skill):
https://github.com/zhaoxuya520/reverse-skill
自动化工具调度、依赖自举与经验沉淀的最佳技能包,支持主流 AI 客户端。AI 渗透测试红队平台 (PentAGI):
https://github.com/vxcontrol/pentagi
基于 Docker 沙箱的多智能体自动化网络安全审计与漏洞挖掘平台。